 https://www.adv.at/wp-content/uploads/2026/11/7654-scaled.png
2560
2560
web manager
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
web manager2026-11-03 16:17:582026-11-03 16:17:58Mind the Gap – Closing Gender Gaps in Tech, Finance and Health
Mit einfachen Tricks zum starken Passwort
Autor: Wolfgang Baumgartner, General Manager SEC Consult Group
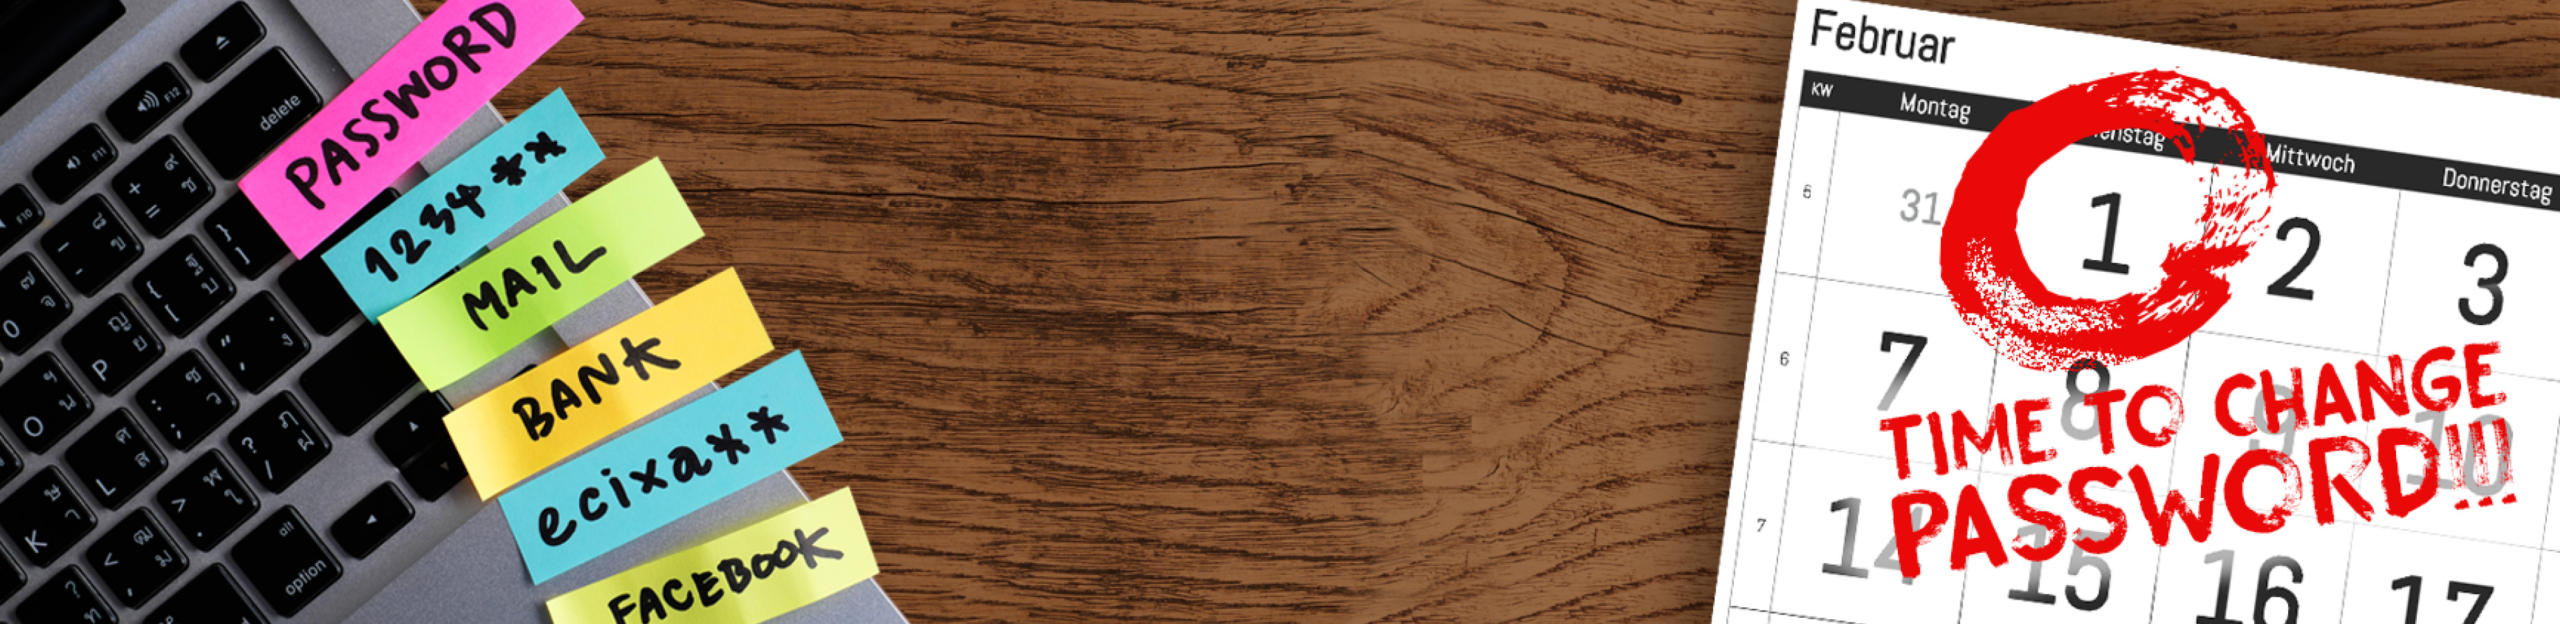
Passwörter beschützen unsere digitale Identität – daran erinnert der „Ändere-dein-Passwort-Tag“, der seit 2012 jährlich am 1. Februar stattfindet.
Kontinuierlich wandern mehr und mehr kritische Informationen wie Bankdaten, Firmendaten und durch Social Media private Informationen in die digitale Welt. Hochsensible Daten, die Begehrlichkeiten wecken und in falschen Händen schweren Schaden anrichten können. Aufgrund des hohen Risikos ist zu erwarten, dass Passwörter in einigen Jahren durch Zertifikate und biometrische Datenabgleiche ersetzt werden. Ob und wann sich diese Praxis durchsetzt, ist jedoch offen. Deshalb ist auch in den kommenden Jahren ein starkes Passwort noch immer eine unserer wichtigsten Verteidigungslinien gegen Cyberkriminelle.
Passwortsicherheit wird im Alltag oft vergessen
Passwörter gibt es schon lange. Aus diesem Grund könnte eigentlich angenommen werden, dass Informationen dazu, was ein starkes Passwort ausmacht, bei den NutzerInnen angekommen sind. Ein Trugschluss, wie sich zeigt. Für das Jahr 2021 gibt NordPass in den Top 200 der gängigsten Passwörter zum Beispiel nach wie vor als beliebteste Passwörter „password1“, „querty“ und „123456789“ an. Auch bei den Digital Natives zeigen sich gravierende Anwendungsprobleme. Eine aktuelle Studie des National Institute of Standards and Technology zeigt, dass diese zwar generell besser als ältere Generationen über das Thema Passwortsicherheit Bescheid wissen, dieses Know-how jedoch im Alltag gerne ignorieren.
Aus diesem Grund auch für die technikaffinen LeserInnen dieses Blogs die wichtigsten Punkte, die in der Praxis gerne ignoriert werden, zusammengefasst:
- Liste der beliebtesten Passwörter meiden
- Passwort keinesfalls für andere Accounts wiederverwenden
- Passwort regelmäßig tauschen
- Lange Passwörter (wichtige Zugänge sollten zumindest 20 Zeichen haben)
- Passwort mit Sonderzeichen, Groß- und Kleinschreibung und Nummern – mit steigender Rechenleistung verliert dieser Punkt an Bedeutung gegenüber der Länge, er ist jedoch nach wie vor relevant
- 2-Faktor-Authentifizierung aktivieren
- Passwörter nicht per Mail verschicken
- Passwörter nicht in ungesicherte Dokumente speichern, sondern ein Notizbuch oder einen Passwortmanager verwenden
Werden diese einfachen Grundregeln befolgt, steigt die Sicherheit von Zugängen deutlich. Doch um wirklich zu begreifen, weshalb diese Maßnahmen so wichtig sind, ist es hilfreich zu verstehen, welche Tricks von Cyberkriminellen genützt werden, um sich Zugang zu Accounts zu verschaffen. Zu einer der am häufigsten angewandten Methoden zählen Brute-Force-Attacken. Hier ein kleiner Einblick:
Credential Stuffing
Beim Credential Stuffing verwenden HackerInnen lange Listen mit Usernamen und Passwörtern, um in ein Computersystem einzubrechen. Mittels eines Skripts werden automatisiert Tausende Usernamen und Passwörter kombiniert, um ein Paar zu finden, das einen Login erlaubt. Die Listen sind üblicherweise aus einem früheren Hack eines Servers und werden auf dem Schwarzmarkt zu teils hohen Preisen gehandelt. Werden Passwörter wiederverwendet, steigt die Gefahr, einer solchen Attacke zum Opfer zu fallen.
Dictionary Attack
Ähnlich dem Credential Stuffing werden Passwörter und bekannte E-Mails oder NutzerInnennamen gegeneinander abgeglichen. Dafür werden allerdings keine bestehenden Listen herangezogen, sondern beliebte Passwörter wie „123123“ oder „passw0rd!“, auch Wörter wie „Prinzessin“ werden in verschiedenen Sprachen skriptgesteuert durchprobiert. Mit steigender Rechenleistung verlaufen diese Attacken immer effektiver und großflächiger. Aus diesem Grund ist es besonders wichtig, auf kurze, beliebte Passwörter zu verzichten und Kreativität walten zu lassen. Eine einfache Hilfestellung für all jene, die keinen Passwortmanager verwenden, sind Passwortsätze. Hier wird ein Satz so gekürzt, dass eine scheinbar sinnlose Zeichenabfolge entsteht. „Jeden Morgen trinke ich zumindest fünf Tassen Kaffee. Ohne Kaffee bin ich nicht wach!“ würde so zu dem abstrakten Passwort „JMtiz5TK.OKbinw!“ und ist dennoch leicht zu merken.
Passwort Spraying
Passwort Spraying ähnelt der Dictionary Attack, denn auch hier werden bekannte E-Mails und Usernamen sowie häufig genutzte Passwörter gemeinsam getestet. Diese Angriffsmethode ist bei Cyberkriminellen besonders beliebt, denn sie wird seltener erkannt: Da Passwort Spraying jede E-Mail nur einmalig testet und dann sofort zur nächsten Adresse übergeht, erkennen viele Provider die Gefahr nicht – fehlgeschlagene Login-Versuche gibt es auch ohne Attacke auf jeder Seite täglich. Dagegen schützen können Sie sich am besten mit langen und kreativen Passwörtern.
Wenn Sie nach der Lektüre nun überlegen, Ihre Passwörter zu ändern, warten Sie nicht auf den nächsten „Ändere-dein-Passwort-Tag“, handeln Sie gleich!
Mehr über die SEC Academy, die Sie dabei unterstützt, die Cybersecurity-Awareness in Ihrem Unternehmen zu erhöhen, erfahren Sie hier.
https://www.adv.at/wp-content/uploads/2026/11/7654-scaled.png
2560
2560
web manager
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
web manager2026-11-03 16:17:582026-11-03 16:17:58Mind the Gap – Closing Gender Gaps in Tech, Finance and Health https://www.adv.at/wp-content/uploads/2026/10/sgwsgg.jpg
1967
1967
web manager
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
web manager2026-10-30 11:49:182026-10-30 11:50:33Marketing und Kommunikation als unverzichtbare Treiber der IT
 https://www.adv.at/wp-content/uploads/2026/10/roland.jpg
673
673
web manager
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
web manager2026-10-21 15:57:132026-10-21 15:57:13Digital souverän: Warum der Staat seine IT selbst bestimmen muss
 https://www.adv.at/wp-content/uploads/2026/10/adv-20261008-blog-vorschaubild-neue-ara-der-cybersecurity2-scaled.jpg
2005
2560
Irmgard Dober
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
Irmgard Dober2026-10-08 11:59:582026-10-08 12:01:44Die neue Ära der Cybersecurity
 https://www.adv.at/wp-content/uploads/2026/09/addvbdf-scaled.jpg
2560
2560
web manager
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
web manager2026-09-28 14:56:332026-09-28 14:56:33Veränderung braucht verantwortungsvolle Innovation
 https://www.adv.at/wp-content/uploads/2026/09/adv-20260918-blog-vorschaubild-digitale-gewalt2-scaled.jpg
2005
2560
Irmgard Dober
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
Irmgard Dober2026-09-18 15:18:312026-09-18 15:19:25Schutz vor digitaler Gewalt
 https://www.adv.at/wp-content/uploads/2026/08/adv-20260828-blog-vorschaubild-sarah-depasqualin2-scaled.jpg
2005
2560
web manager
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
web manager2026-08-31 13:14:172026-08-31 13:15:39Wenn aus Komplexität Fortschritt entsteht
 https://www.adv.at/wp-content/uploads/2026/08/adv-20260827-blog-vorschaubild-digitale-transformation-energiesysteme-scaled.jpg
2005
2560
Irmgard Dober
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
Irmgard Dober2026-08-27 11:19:072026-08-27 11:19:07Die Energiewende wird zur Steuerungsaufgabe
 https://www.adv.at/wp-content/uploads/2026/08/adv-20260819-blog-vs-cybersicherheit-scaled.jpg
2005
2560
Irmgard Dober
https://www.adv.at/wp-content/uploads/2023/01/adv-logo.png
Irmgard Dober2026-08-19 14:21:262026-08-19 14:21:26Mehr Cybersicherheit mit Digital Forensics & Incident Response

